
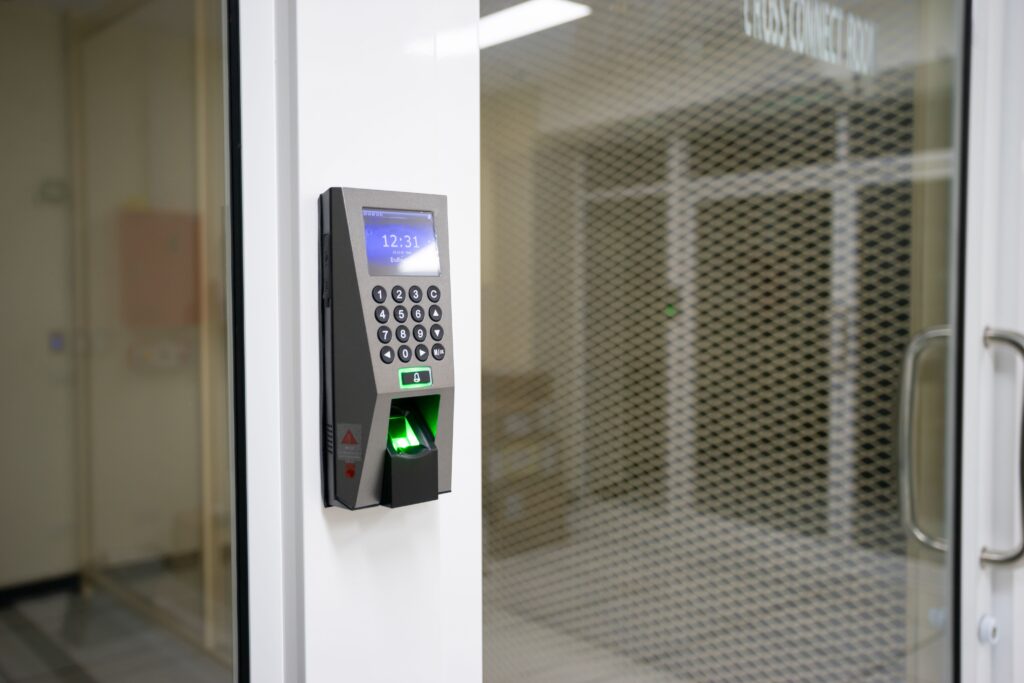
Normativa y Cumplimiento Desde que en 2019 se generalizó la obligación de registrar la jornada laboral, muchas pymes valencianas instalaron lectores de huella dactilar en la entrada de sus oficinas y naves pensando que era la solución más rápida y fiable. Años después, algunas de esas mismas empresas han recibido un requerimiento —o directamente una sanción— de la Agencia Española de Protección de Datos (AEPD) por ese mismo sistema. La confusión es comprensible: la huella dactilar sirve tanto para fichar como para abrir una puerta, y el lector suele ser físicamente el mismo aparato. Pero, a efectos legales, son dos tratamientos de datos completamente distintos, con dos respuestas distintas por parte de la AEPD. Uno está muy restringido. El otro, en la gran mayoría de los casos, es perfectamente legal. En esta guía te explicamos, con precisión técnica y sin alarmismo, dónde está la línea entre ambos usos, qué dice realmente la normativa, qué sanciones se han impuesto y qué alternativas tienes si tu empresa necesita renovar o instalar un sistema de control horario y de accesos. El error de origen de muchas empresas es tratar el «sistema de huella» como una única finalidad. En realidad, un lector biométrico puede activar dos procesos jurídicamente separados, y la AEPD los valora de forma muy distinta. Fichar con huella significa usar el dato biométrico para identificar a un trabajador y registrar la hora de entrada y salida en un sistema de control horario, con fines de gestión laboral (nóminas, cómputo de jornada, control de absentismo). Aquí la huella sustituye a una tarjeta o un PIN como método de identificación de la persona. Controlar el acceso con huella significa usar el dato biométrico exclusivamente para autorizar o denegar el paso físico por una puerta, torno o barrera, con fines de seguridad (proteger un CPD, un almacén, un laboratorio o una zona restringida). Aquí la huella no identifica «quién ficha», sino que verifica «quién tiene permiso para entrar en ese espacio concreto». El dato biométrico tratado es técnicamente el mismo, pero la finalidad, la proporcionalidad y la base legal exigida son distintas. Y es precisamente la finalidad la que determina si el tratamiento es lícito según el RGPD y el criterio de la AEPD. La Agencia Española de Protección de Datos considera la huella dactilar un dato biométrico, incluido en la categoría especial de datos del artículo 9 del RGPD por su capacidad de identificar de forma unívoca a una persona física. El tratamiento de estos datos está prohibido por defecto, salvo que concurra alguna de las excepciones tasadas del propio artículo 9.2. Para el control horario, la AEPD ha fijado un criterio consolidado a través de varios informes jurídicos y resoluciones: el registro de jornada es una obligación legal (derivada del artículo 34.9 del Estatuto de los Trabajadores), pero esa obligación no exige ni justifica el uso de datos biométricos. Existen métodos alternativos —tarjeta, PIN, aplicación móvil— igualmente eficaces y mucho menos invasivos para cumplir esa misma obligación legal. El artículo 5.1.c del RGPD exige que los datos tratados sean «adecuados, pertinentes y limitados a lo necesario» para la finalidad perseguida. Si puedes controlar el horario con una tarjeta, usar la huella dactilar —un dato especialmente protegido, inmutable y no revocable— resulta desproporcionado. Es este juicio de proporcionalidad, no una prohibición literal de la biometría, el que deja fuera de la ley a la mayoría de los sistemas de fichaje biométrico. En la práctica, esto significa que el consentimiento del trabajador no sirve como base legal en este contexto: la relación laboral es asimétrica y la AEPD entiende que el consentimiento no es libre cuando existe una relación de dependencia entre quien lo pide (el empresario) y quien lo presta (el empleado). Tampoco el interés legítimo del empresario resulta suficiente, precisamente porque existen alternativas menos invasivas igualmente eficaces. Puedes consultar el criterio oficial actualizado en la guía de la AEPD sobre tratamientos basados en datos biométricos, un documento de referencia obligada si tu empresa está valorando cualquier sistema de identificación biométrica. La situación cambia por completo cuando la finalidad no es fichar, sino proteger físicamente un espacio. Aquí el juicio de proporcionalidad se invierte: si tu empresa tiene una zona con información sensible, maquinaria peligrosa, mercancía de alto valor o un CPD con datos de clientes, la biometría puede ser el método más adecuado, no el menos. El control de acceso biométrico se apoya en dos bases legales distintas a las del fichaje: Aun así, «legal» no significa «sin límites». La AEPD exige que el control de acceso biométrico se aplique de forma restrictiva: solo a las zonas que realmente lo justifican (no a la puerta general de la oficina), con una evaluación de impacto previa cuando corresponda, y siempre ofreciendo una alternativa no biométrica a quien no quiera o no pueda ceder su dato biométrico. Cuanto más restringida y justificada por seguridad sea la zona a proteger, más sólida es la legalidad del acceso biométrico. Cuanto más genérico sea el uso (la entrada principal de una oficina de veinte personas), más difícil es justificarlo frente a alternativas como la tarjeta. Si tu empresa decide implantar o mantener un control de acceso biométrico legítimo, hay una serie de obligaciones que no son opcionales. No son solo recomendaciones de buenas prácticas: son requisitos exigibles que la AEPD comprueba en caso de inspección. El tratamiento de datos biométricos suele requerir una Evaluación de Impacto relativa a la Protección de Datos antes de implantar el sistema, analizando riesgos y medidas de mitigación. Nunca debe guardarse la imagen de la huella, sino una plantilla matemática irreversible y cifrada, sin capacidad de reconstruir el dato biométrico original. El acceso biométrico debe restringirse a las zonas que realmente lo justifiquen por su nivel de riesgo, nunca aplicarse de forma generalizada a todo el personal y todos los espacios. Debe informarse por escrito de qué dato se trata, con qué finalidad, durante cuánto tiempo se conserva y qué alternativa existe para quien no desee usar la biometría. Los datos biométricos deben eliminarse cuando finaliza la relación laboral o deja de existir la necesidad que justificó su tratamiento, sin conservación indefinida. Todo trabajador debe poder acceder al espacio mediante un método alternativo (tarjeta, código) sin que ello suponga una penalización o desventaja para él. Cumplir estos requisitos exige tanto una decisión técnica (qué equipo y qué software instalas) como una decisión organizativa (política interna, información a la plantilla, consulta a la representación de los trabajadores si existe). Por eso, en instalaciones de control de acceso y presencia recomendamos siempre coordinar la parte técnica con el asesoramiento de un delegado de protección de datos o abogado especializado, sobre todo en empresas con más de un centro de trabajo o con comité de empresa. Analizamos tu instalación actual y te decimos, sin compromiso, si tu control de acceso o fichaje biométrico se ajusta al criterio de la AEPD. Si tu empresa necesita cumplir la obligación de registro de jornada sin asumir el riesgo legal de la biometría, existen varias alternativas plenamente equivalentes en fiabilidad y mucho más sencillas de justificar ante una inspección. Sistema clásico, robusto y de coste reducido. Cada empleado ficha con su tarjeta personal en el lector de entrada. Fácil de dar de baja si se pierde o el trabajador causa baja en la empresa. No requiere soporte físico que se pueda perder u olvidar. Cada trabajador introduce un código numérico personal e intransferible en el terminal de fichaje. Permite fichar desde el smartphone corporativo o personal, con geolocalización opcional para personal que trabaja fuera de las instalaciones (comerciales, técnicos de campo). Fichaje desde un ordenador o tablet compartido mediante credenciales individuales, útil en oficinas donde ya existe una intranet o software de RRHH. Todas estas opciones cumplen igualmente la obligación de registro horario del artículo 34.9 del Estatuto de los Trabajadores, con la ventaja de no tratar datos de categoría especial y, por tanto, sin necesidad de evaluación de impacto ni de justificar ante la AEPD la proporcionalidad del sistema. En muchas pymes valencianas la solución más eficiente no es elegir entre un sistema u otro, sino combinarlos según la finalidad de cada punto de control. Este enfoque suele encajar bien en naves industriales, oficinas con zonas diferenciadas o empresas con instalaciones que combinan áreas comunes y áreas restringidas. Esta arquitectura tiene una ventaja adicional: al implantar unos sistemas de control de accesos por capas, con distintos niveles de exigencia según el riesgo real de cada zona, resulta mucho más sencillo justificar la proporcionalidad de cada tratamiento de datos ante una eventual inspección, porque cada tecnología responde a una finalidad concreta y documentada. La AEPD ha sancionado en los últimos años a numerosas empresas españolas —de todos los tamaños, incluidas pymes— por implantar sistemas de fichaje mediante huella dactilar sin base legal suficiente. Las resoluciones publicadas en la web de la Agencia califican de forma reiterada este tratamiento como infracción del artículo 9 del RGPD (tratamiento de categoría especial de datos sin causa que lo legitime), con sanciones económicas que en los expedientes conocidos han oscilado entre unos pocos miles de euros en pymes pequeñas y cifras muy superiores en empresas de mayor tamaño o con expedientes agravados por reincidencia. Más allá de la sanción económica directa, un expediente de la AEPD conlleva costes indirectos que a menudo se subestiman: el tiempo de gestión del procedimiento, la obligación de retirar o sustituir el sistema en el plazo que marque la resolución, y el desgaste reputacional frente a empleados y clientes en un momento en que la sensibilidad social hacia la privacidad de los datos personales es cada vez mayor. La buena noticia es que corregir la situación no exige, casi nunca, sustituir todo el hardware. En la mayoría de los casos basta con reconfigurar la finalidad del sistema —separando fichaje de control de acceso— o sustituir el módulo de identificación del terminal de fichaje por un lector de tarjeta o teclado, manteniendo el resto de la instalación. Sí, con matices. Si la finalidad es proteger físicamente un espacio concreto por motivos de seguridad (una zona restringida, no la entrada general de una oficina abierta a todo el personal), la biometría puede ser una base legal adecuada apoyada en el interés legítimo del responsable. Es imprescindible ofrecer siempre una alternativa no biométrica, informar por escrito a los trabajadores y, en la mayoría de los casos, realizar previamente una evaluación de impacto. Para zonas comunes sin un riesgo específico que lo justifique, es más prudente optar por tarjeta o PIN. La diferencia está en la finalidad del tratamiento, no en la tecnología. Fichar con huella identifica a la persona para registrar su jornada laboral, un fin que ya se puede cumplir con métodos menos invasivos como la tarjeta, por lo que la AEPD lo considera desproporcionado. Abrir una puerta con huella verifica si esa persona tiene autorización para entrar en un espacio concreto por motivos de seguridad, una finalidad donde la biometría puede resultar el método más adecuado y, por tanto, proporcional. La AEPD ha resuelto numerosos expedientes sancionadores contra empresas de distintos tamaños por implantar sistemas de fichaje biométrico sin base legal suficiente, calificando la infracción como tratamiento de datos de categoría especial sin causa que lo legitime (artículo 9 RGPD). Las cuantías varían según el tamaño de la empresa, el número de trabajadores afectados y si existe reincidencia, pudiendo ir desde varios miles hasta cifras significativamente más elevadas en los casos más graves. Puedes consultar el histórico de resoluciones publicadas en la web oficial de la AEPD. Sí, e incluso con mayor exigencia. El reconocimiento facial también es un dato biométrico de categoría especial conforme al artículo 9 RGPD, y la AEPD aplica el mismo criterio de proporcionalidad: no es adecuado como método exclusivo de fichaje si existen alternativas menos invasivas. Además, al tratarse habitualmente de sistemas de videovigilancia con analítica facial, suele conllevar obligaciones añadidas de información y, en muchos casos, mayor sensibilidad social y jurídica que la huella dactilar. Lo primero es revisar la finalidad real que le estás dando al sistema: si solo se usa para fichar, es recomendable sustituir el método de identificación por tarjeta, PIN o app, manteniendo si quieres el resto de la instalación. Si además protege una zona restringida, valora separar ambos usos. Te recomendamos hacer esta revisión con el asesoramiento de tu delegado de protección de datos o un abogado especializado, y contar con un instalador que pueda adaptar el hardware existente sin necesidad de sustituir toda la infraestructura. No es la vía recomendada. En el contexto laboral, la AEPD considera que el consentimiento del trabajador rara vez es «libre» debido a la relación de dependencia con el empresario, por lo que no debe usarse como base legal principal. Es preferible fundamentar el tratamiento en el interés legítimo del responsable (cuando la finalidad sea de seguridad) e informar debidamente, ofreciendo siempre una alternativa no biométrica para quien no desee participar, sin que ello suponga perjuicio alguno para el trabajador. En Cetyse Seguridad diseñamos e instalamos sistemas de control de acceso y presencia adaptados a la normativa vigente, combinando tecnología biométrica donde aporta seguridad real con alternativas legales para el fichaje diario.¿Es Legal Fichar con Huella Dactilar en la Empresa? Guía para Pymes Valencianas
En este artículo
01. El malentendido más habitual: fichaje vs. control de acceso
La diferencia clave
02. Qué dice la AEPD sobre el uso de datos biométricos para fichar
El principio que aplica la AEPD: minimización de datos
03. Por qué el control de acceso biométrico sí es legal en la mayoría de los casos
Regla práctica
04. Requisitos para tratar datos biométricos conforme al RGPD
Evaluación de Impacto (EIPD)
Almacenamiento como plantilla cifrada
Finalidad limitada y proporcional
Información clara al trabajador
Plazo de conservación definido
Alternativa no biométrica disponible
Consulta si tu sistema de acceso actual cumple la normativa
05. Alternativas legales para el control horario (tarjeta, PIN, app)
Tarjeta o llavero de proximidad
Código PIN individual
App móvil de fichaje
Terminal con usuario y contraseña
06. Cuándo tiene sentido combinar control de acceso biométrico + fichaje no biométrico
07. Sanciones por uso indebido de biometría para control horario
Un riesgo económico real, no solo teórico
08. Preguntas frecuentes
¿Puedo usar la huella dactilar para controlar quién entra a mi oficina?
¿Qué diferencia hay entre biometría para fichar y biometría para abrir una puerta?
¿Qué sanciones ha puesto la AEPD por fichaje con huella dactilar?
¿El reconocimiento facial tiene el mismo problema legal que la huella?
¿Qué debo hacer si ya tengo un sistema de fichaje por huella instalado?
¿Necesito el consentimiento de los empleados para el control de acceso biométrico?
Instala un control de acceso legal y seguro para tu empresa